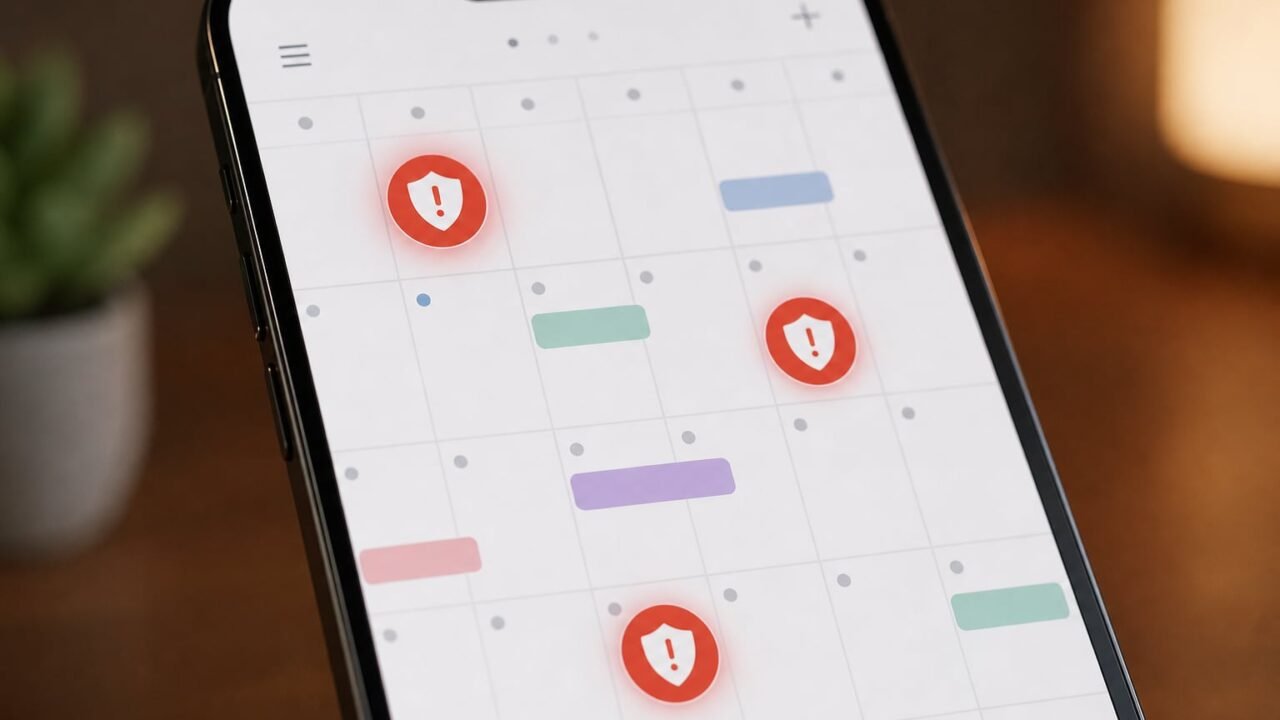
Los ataques de phishing a través de invitaciones de calendario se multiplicaron por más de diez entre julio y agosto de 2026, según datos de la firma de seguridad Sublime citados por Business Insider. Una modalidad sencilla en la que un evento aparece sin aviso en la agenda, con apariencia de reunión legítima, y basta un clic para comprometer contraseñas, datos de pago o la computadora entera. La razón del crecimiento es, sobre todo, psicológica. Muchos usuarios ya desconfían de un correo con enlaces sospechosos, pero pocos sospechan de una cita que aparece directamente en su calendario de trabajo. Cómo funciona el engaño en el calendario digital El mecanismo es simple. El atacante envía una invitación a una reunión falsa o incluye mensajes sobre llamadas perdidas, facturas impagas o suscripciones por renovar. El evento trae enlaces maliciosos incrustados, listos para activarse con un clic.
Fuente: Infobae — Tecnología — ver publicación original.