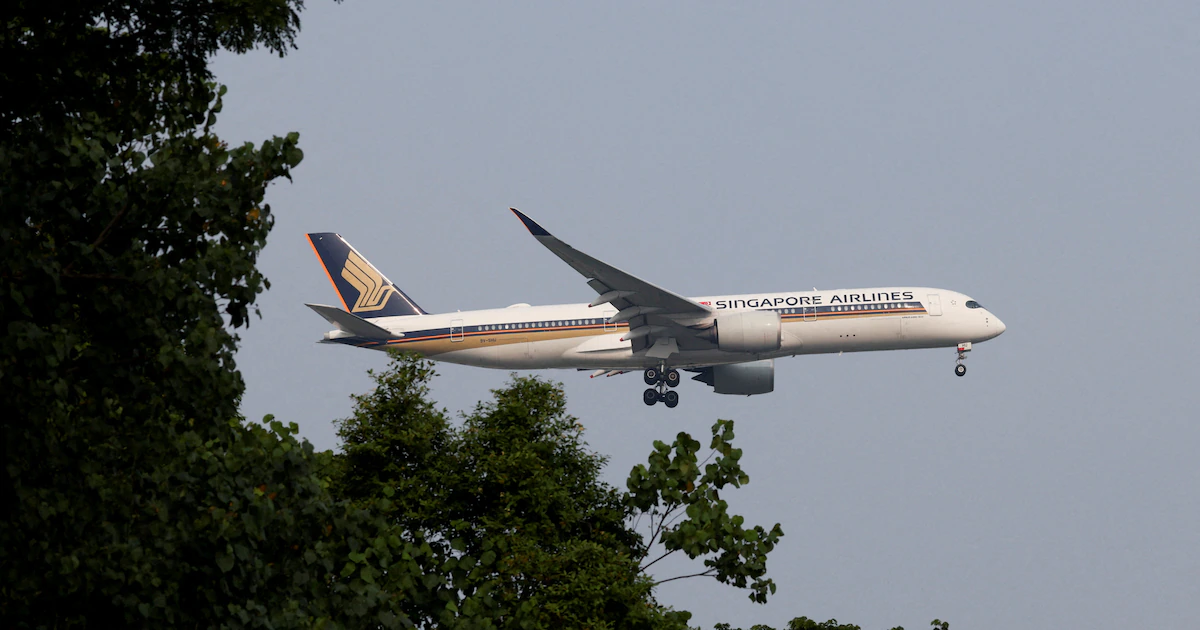
Una filtración de datos en Amadeus, la empresa que gestiona reservas para cientos de aerolíneas, alcanzó a Singapore Airlines, Japan Airlines, ANA, Cathay Pacific y otras compañías. Las cuatro que publicaron cifras suman unos 229.000 clientes, reservas o registros, con nombres, itinerarios y, en miles de casos, números de pasaporte.
Singapore Airlines dijo el 3 de noviembre de 2026 que unos 46.000 registros de reservas fueron afectados. Incluyen nombres, códigos de reserva, itinerarios y clases de viaje. En unos 620 casos pudieron quedar expuestos también correos, teléfonos, datos de documentos de viaje y números del programa de viajero frecuente KrisFlyer.
La aerolínea precisó que sus propios sistemas no fueron vulnerados: los datos estaban en la plataforma de Amadeus. Amadeus le confirmó que no se expusieron datos bancarios ni de tarjetas y que ninguna reserva fue modificada. La empresa contacta a los pasajeros con viajes próximos para cambiarles el código de reserva.



El 4 de noviembre de 2026, la Comisión de Protección de Datos Personales de Singapur señaló que investiga el caso, según The Straits Times. Ese medio recordó que sería el tercer incidente de datos que afecta a la aerolínea desde 2021.
Cuántos usuarios resultaron afectados por la filtración de datos
Japan Airlines y su filial Japan Transocean Air calcularon unos 92.000 clientes afectados. En unos 90.000 se vieron el código de reserva, el nombre, la fecha, la ruta y la clase. En unos 2.000 se sumaron correo, teléfono, número de pasaporte, nacionalidad y número de ticket. Amadeus avisó a la compañía el 23 de octubre de 2026.
ANA señaló de unos 37.800 clientes, de los cuales unos 1.700 tuvieron expuestos también datos de contacto y de pasaporte. Cathay Pacific contó unas 53.000 reservas. En la mayoría figuraban código, nombre y vuelo; en un grupo menor, contactos, documentos de viaje o número de viajero frecuente. Amadeus se lo comunicó el 28 de octubre de 2026.
Las unidades no son comparables: unas aerolíneas hablan de clientes, otras de reservas o registros. Korean Air y Asiana también reconocieron exposición de números de reserva, y Malaysia Airlines dijo que información de sus clientes pudo verse afectada. Qantas investiga si sus reservas fueron alcanzadas, según dijo Australian Aviation.
Amadeus no ha dicho cuántos de sus clientes fueron alcanzados. Según PhocusWire, las aerolíneas ubican el acceso entre agosto de 2023 y septiembre de 2026, y Amadeus avisó a las compañías entre el 20 y el 28 de octubre de 2026.
Cómo se realizó este ciberataque a gran escala
Cathay Pacific afirmó que una persona no autorizada entró a los datos con las credenciales de una cuenta del sistema de Amadeus. ANA dijo que esas credenciales ya fueron revocadas. Amadeus, en cambio, habló de una vulnerabilidad en su entorno de consulta de reservas por la que ciertos datos quedaron accesibles.
Las fuentes consultadas no aclaran si ambas descripciones se refieren al mismo fallo. Amadeus agregó que no hay indicios de que se usara con fines de secuestro de datos para pedir rescate, que corrigió el problema y que reforzó la vigilancia.
Las aerolíneas no encontraron pruebas de que los datos se hayan usado de forma indebida. Japan Airlines y ANA pidieron a los clientes estar atentos a correos, llamadas y sitios falsos que imiten a la compañía. Con un código de reserva y un itinerario reales, un mensaje fraudulento resulta más creíble.
Cathay Pacific señaló que notificará de forma individual a los afectados cuando termine de analizar los datos que le entregó Amadeus. Japan Airlines ya escribió a sus clientes y abrió una línea de consultas.
Este tipo de incidentes de ciberseguridad se enmarcan en una ola de ataques que atraviesan diferentes sectores, como el ciberataque contra la infraestructura de refrigeración comercial a cadenas minoristas en Suecia, Bélgica, Irlanda, Luxemburgo, los Países Bajos y Estonia.